Microsoft Entra ID peut devenir l’annuaire principal d’une PME dont les applications et les postes savent fonctionner sans Active Directory local. Il ne remplace pas automatiquement les services dont dépendent un logiciel métier, un partage de fichiers ou une infrastructure Windows. Avant de retirer le dernier contrôleur de domaine, chaque dépendance doit être supprimée, remplacée ou conservée dans une architecture explicitement choisie.
Le nom entretient la confusion. Azure Active Directory a été renommé Microsoft Entra ID ; Windows Server Active Directory n’a pas simplement changé de nom. Il s’agit de services différents. Clarification officielle Microsoft.
Distinguez aussi le service et la machine : retirer AD DS ne retire ni les fichiers ni le logiciel éventuellement hébergés sur le même serveur. La fin du domaine et la fin du serveur peuvent être deux étapes différentes, avec des coûts et des conditions propres.
Trois services à distinguer
Active Directory Domain Services, ou AD DS, fournit notamment un domaine Windows, des fonctions d’authentification et des stratégies de groupe. Entra ID gère les identités et les accès aux applications compatibles, dont Microsoft 365. Microsoft Entra Domain Services est encore autre chose : un service de domaine administré dans Azure, destiné à certains besoins de compatibilité. Comparaison des services d’annuaire.
| Solution | Usage caractéristique | Ce qu’il ne faut pas en déduire |
|---|---|---|
| AD DS | Applications et ressources dépendant d’un domaine Windows | Qu’il doit rester pour toujours parce qu’il existe déjà |
| Entra ID | Identités et accès aux applications cloud ou intégrées | Que les protocoles et les stratégies AD DS sont tous reproduits |
| Entra Domain Services | Certaines applications nécessitant des fonctions de domaine dans Azure | Qu’il s’agit d’une simple case gratuite qui remplace tous les contrôleurs locaux |
La gestion moderne des appareils implique par ailleurs un outil de gestion, par exemple Intune. Le rattachement d’un ordinateur à Entra ID et l’application de ses paramètres sont deux sujets à vérifier séparément. La comparaison AD et Entra ID aide à repérer ces différences de rôle.
Commencer par les dépendances, pas par les comptes
Le fait que tous les salariés aient une adresse Microsoft 365 ne prouve pas que l’entreprise puisse retirer son domaine. Un logiciel peut utiliser LDAP pour interroger l’annuaire. Un service Windows peut fonctionner avec un compte de domaine. Un partage peut encore porter des autorisations liées aux identités de ce domaine.
Préparez un inventaire qui relie chaque service à son usage métier. « Serveur SRV01 » est trop vague. « Application qui édite les bons de livraison, authentification par le domaine, exploitée par l’atelier » permet de décider qui doit participer au test.
| Élément à examiner | Question concrète | Preuve à conserver |
|---|---|---|
| Logiciels métier | Comment l’utilisateur se connecte-t-il ? | Configuration observée et confirmation de l’éditeur |
| Comptes de service et tâches planifiées | Quel compte exécute le traitement ? | Liste des tâches et essai de l’identité de remplacement |
| Fichiers et droits | À quelles identités les permissions sont-elles attachées ? | Accès autorisés et refusés après migration |
| Paramètres des postes | Quelles GPO sont encore nécessaires ? | Tableau des règles conservées, remplacées ou abandonnées |
| Wi-Fi, VPN et équipements | Quel service valide l’identité ? | Schéma et essai d’une nouvelle connexion |
| DNS, certificats et autres rôles | Le serveur fournit-il autre chose que l’annuaire ? | Inventaire des rôles et destination de chacun |
L’inventaire doit inclure les usages rares : clôture comptable, exports mensuels, connexion d’un prestataire et procédures de secours. Une semaine sans incident peut simplement signifier que le traitement mensuel n’a pas encore tourné.
Si les autorisations actuelles sont déjà illisibles, la structuration d’Active Directory reste un travail utile. Migrer une liste de droits incomprise vers une autre plateforme ne résout pas leur gouvernance.
Un poste visible dans Entra n’est pas forcément sorti du domaine
Microsoft distingue plusieurs états de rattachement des appareils. Ils ne racontent pas la même migration.
Un appareil enregistré dans Entra possède une identité utilisable pour l’accès aux ressources. Cet enregistrement ne signifie pas qu’il est joint à Entra ou inscrit dans un outil de gestion. Microsoft distingue explicitement enregistrement et inscription en gestion.
Un appareil joint de manière hybride reste joint à Active Directory local et dispose aussi d’une identité dans Entra. Il conserve un besoin de communication périodique avec les contrôleurs de domaine. Ce statut ne permet donc pas de conclure que le domaine peut disparaître. Fonctionnement de la jonction hybride.
Même un appareil joint à Entra ID peut utiliser un contrôleur de domaine pour accéder à certaines ressources locales. Une ouverture réussie du partage depuis ce poste valide alors la coexistence. Elle ne démontre pas l’indépendance de l’authentification. Microsoft décrit les conditions de ce SSO vers les ressources locales.
Demandez donc deux preuves séparées : le rattachement réel du poste et le service qui authentifie chacun de ses usages. Ajoutez un essai avec une nouvelle identité. Une session déjà connue peut fonctionner grâce à des informations en cache et masquer une dépendance encore active.
Exemple fictif : une PME de 28 personnes
Imaginons une entreprise utilisant Microsoft 365, un serveur de fichiers et une application de gestion commerciale. Ses portables peuvent être préparés pour une gestion moderne, mais l’éditeur du logiciel confirme que l’authentification actuelle nécessite le domaine Windows.
| Dépendance fictive | Ce que l’inventaire révèle | Décision et condition de sortie |
|---|---|---|
| Messagerie | Les utilisateurs travaillent dans Microsoft 365, mais leurs comptes sont synchronisés | Vérifier séparément le futur cycle de création, modification et suppression des identités |
| Documents d’équipe | Les droits du partage utilisent des groupes AD | Tester la cible, les droits et les usages hors ligne avec les responsables des dossiers |
| Gestion commerciale | L’éditeur confirme une authentification liée au domaine | Retrait du dernier contrôleur bloqué tant qu’un mode supporté sans ce domaine n’est pas validé |
| Portables | Certaines GPO restent nécessaires au chiffrement et aux paramètres métier | Reprendre les règles utiles dans la gestion cible et vérifier leur application |
| Export comptable mensuel | Une tâche utilise un compte de domaine ; aucun essai de remplacement n’a eu lieu | Dépendance non levée, même si les postes fonctionnent depuis une semaine |
Dans cet exemple, migrer les documents et les portables ne permet pas encore de supprimer AD DS. La gestion commerciale et l’export comptable ont chacun une condition de sortie. Le responsable de l’application et celui de la comptabilité doivent pouvoir valider le remplacement de leur usage.
Le relevé de décision pourrait être : « Maintien d’AD DS pour la gestion commerciale et l’export comptable. Le retrait sera réexaminé après confirmation du mode supporté par l’éditeur et validation de l’export avec son identité de remplacement. » Ce texte indique ce qui bloque, à qui demander une preuve et ce qui ferait changer la décision. Une date de fin de projet ne remplace aucun de ces éléments.
Une migration se prépare par groupes d’usage
Choisissez un périmètre métier suffisamment petit pour être corrigé, mais assez représentatif pour révéler les vrais problèmes. Le poste d’un administrateur ne représente pas forcément celui d’une assistante qui utilise des macros, un scanner et un logiciel de facturation.
Préparer les identités. Pour les utilisateurs, groupes et mots de passe, indiquez quel système fait autorité avant et après la bascule. Faites jouer trois opérations : arrivée d’un salarié, changement de droits et départ. Si l’équipe ne sait pas encore où effectuer une modification, le futur mode d’administration n’est pas prêt. Interrompre simplement la synchronisation ne transfère pas cette organisation.
Préparer les appareils. Vérifiez les profils utilisateurs, les fichiers locaux, le chiffrement, les applications et les moyens de récupération. Le changement de rattachement peut nécessiter une migration de profil ou un reprovisionnement. Planifiez le temps d’indisponibilité et l’assistance au premier démarrage.
Préparer les services. Traitez les chemins de fichiers, imprimantes, certificats, tâches et comptes techniques. Un raccourci qui pointe encore vers l’ancien serveur peut suffire à bloquer le travail même si l’authentification semble correcte.
Préparer le retour. Définissez le point à partir duquel les nouvelles écritures rendent un retour simple impossible. Si des documents ont été modifiés dans la nouvelle cible, leur récupération doit être prévue avant de rétablir l’ancien fonctionnement.
Le choix d’hébergement se raisonne séparément : le comparatif serveur local ou cloud aide à relier disponibilité, applications et exploitation.
Les contrôles avant le retrait du dernier contrôleur
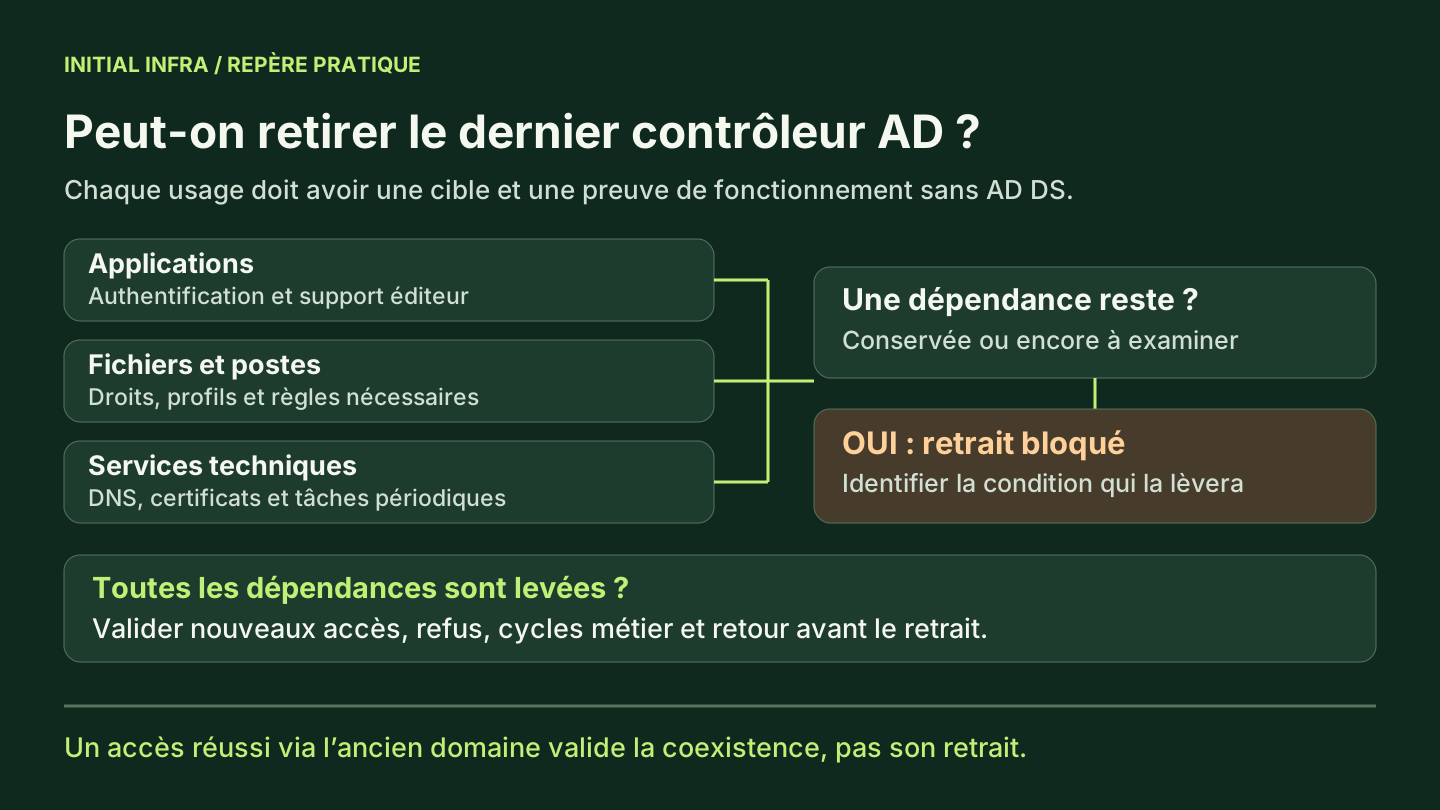
La recette doit distinguer « cela fonctionne encore » de « cela fonctionne sans le service que nous voulons retirer ». Voici les preuves à rechercher dans un environnement de test représentatif ou une fenêtre maîtrisée.
| Essai | Ce qu’il doit démontrer | Faux signe de réussite à éviter |
|---|---|---|
| Nouvel utilisateur sur un appareil préparé pour la cible | Le cycle complet d’identité et d’accès fonctionne | Un ancien utilisateur ouvre sa session grâce à des informations en cache |
| Ressources locales depuis un poste joint à Entra ID | Les dépendances restantes sont identifiées | Le partage s’ouvre en utilisant encore un contrôleur de domaine |
| Paramètres de sécurité du poste | Les règles utiles sont appliquées par le nouvel outil | L’appareil conserve un ancien réglage sans pouvoir le recevoir à nouveau |
| Fichiers et application métier | Les accès permis réussissent et les droits exclus sont refusés | Seul le compte administrateur a été testé |
| Traitement mensuel et compte technique | Le résultat métier est produit avec l’identité cible | Le service tourne, mais son export est vide ou son erreur n’est pas surveillée |
| Départ d’un salarié et récupération d’un accès | Le nouveau mode d’administration permet le retrait et le secours | La connexion quotidienne marche, mais personne ne sait encore gérer un départ |
Ajoutez les services techniques déplacés : DNS, certificats et autres rôles relevés dans l’inventaire. Une GPO doit être associée à son objectif, à son remplacement éventuel et à son test. « Migrer toutes les GPO » est une consigne trop vague : certaines règles sont obsolètes, d’autres n’ont pas d’équivalent direct.
Le retrait est prêt lorsque chaque dépendance est levée ou rendue indépendante du domaine, que les tests sont acceptés et que le retour est préparé. La décision doit citer ces preuves. Si un usage reste inexpliqué, conservez le composant nécessaire et documentez le travail restant.
N’éteignez pas brutalement le contrôleur en production pour découvrir les dépendances. Préparez le périmètre du test, les sauvegardes adaptées, les personnes disponibles et les critères d’interruption. Le retrait définitif demande ensuite une procédure technique propre à l’environnement, qui traite aussi la synchronisation, les rôles et les références résiduelles.
Les questions qui reviennent
Entra ID remplace-t-il les GPO ?
Entra ID n’est pas un moteur de stratégies de groupe identique à AD DS. Dans une cible moderne, les paramètres sont généralement repris par un outil de gestion des appareils. Il faut vérifier les règles nécessaires une par une ; certaines ont un équivalent, d’autres doivent être repensées ou ne sont plus utiles.
Faut-il garder une architecture hybride ?
Seulement si elle répond à une dépendance ou à une étape de transition explicite. Elle peut être parfaitement adaptée. Elle conserve cependant plusieurs composants à administrer, sécuriser et surveiller. Documentez la raison du maintien et la responsabilité de chaque partie, même lorsqu’aucune sortie n’est prévue à court terme.
Peut-on supprimer le serveur après avoir migré les fichiers ?
Pas sur ce seul constat. Le serveur peut héberger plusieurs rôles, et le domaine peut être utilisé par d’autres équipements. La preuve attendue est un inventaire fermé des dépendances, avec validation de leurs remplacements, plutôt qu’une simple copie réussie des dossiers.
Faire chiffrer le maintien et la sortie sur le même périmètre
Le maintien doit inclure l’exploitation du domaine, ses mises à jour, ses sauvegardes et sa récupération. La sortie doit intégrer les adaptations applicatives, les identités, les appareils, les données et l’accompagnement des utilisateurs. Une comparaison entre « abonnement cloud » et « coût d’achat du serveur » oublie une partie du travail dans les deux scénarios.
Un dossier d’architecture informatique doit relier ces coûts aux dépendances recensées. Pour préparer le diagnostic Initial Infra, commencez par les applications dont l’arrêt empêcherait de facturer, produire ou livrer. Leur mode d’authentification déterminera souvent ce qui peut migrer en premier et ce qui doit attendre.
Documentation Microsoft consultée le 9 octobre 2026. Le scénario de 28 personnes est fictif ; il illustre une méthode, pas une migration réalisée par Initial Infra.
Consulter les sources (7)
Accompagnement disponible sur ce sujet
Initial Infra intervient sur l'ensemble de ces problématiques pour les PME et ETI. Un échange court permet d'identifier les priorités et le bon niveau d'intervention.