Un antivirus vise notamment à prévenir et bloquer les activités malveillantes. Un EDR ajoute de la visibilité sur les terminaux, des capacités d’enquête et des actions de réponse. Les fonctions se recouvrent selon les produits : pour une PME, le choix doit porter sur ce qui est réellement déployé et sur la personne qui prend en charge les incidents.
Une console qui collecte des alertes sans personne pour les qualifier ne fournit pas le même service qu’une équipe autorisée à intervenir. À l’inverse, un produit qui porte le mot « antivirus » peut déjà utiliser l’analyse comportementale et des services cloud. Opposer un antivirus limité aux signatures à un EDR présenté comme infaillible conduit à mal lire les offres.
La documentation Microsoft sur la protection des terminaux Windows distingue ces fonctions de prévention, d’EDR et d’investigation. Pour comparer les offres, suivez surtout le chemin qui va d’un événement sur le poste à une action réellement exécutée.
Antivirus, EDR, MDR et XDR : les différences utiles
L’antivirus et l’EDR désignent des capacités techniques. Le MDR désigne un service de détection et de réponse géré. Le XDR élargit l’analyse et la corrélation à plusieurs sources, selon la solution. Le nom commercial ne précise pas à lui seul les horaires du service, les actions autorisées ou les équipements couverts.
| Terme | Ce qu’il faut rechercher dans l’offre | Ce que le terme seul ne prouve pas |
|---|---|---|
| Antivirus ou protection du terminal | Prévention, politiques, mises à jour, remontée d’état | Que tous les postes sont administrés ou surveillés |
| EDR | Historique utile, détection, enquête, réponse sur les appareils compatibles | Qu’un analyste intervient dès qu’une alerte arrive |
| MDR | Équipe, horaires, qualification, escalade et réponse contractuelle | Une capacité d’intervention illimitée ou une restauration complète |
| XDR | Sources effectivement connectées et corrélations disponibles | Que toutes vos messageries, identités et applications sont intégrées |
La distinction entre outil et service apparaît concrètement dans la documentation de réponse gérée Microsoft : les actions réalisées dépendent notamment des permissions confiées aux experts. La présentation du XDR décrit de son côté le rapprochement de signaux issus de plusieurs domaines. Ces capacités restent à vérifier dans l’offre étudiée.
Mesurer la couverture avec le bon inventaire
Le nombre de licences achetées ne mesure pas la protection. Comparez les appareils attendus à ceux dont la protection est active et la remontée assez récente pour votre mode d’exploitation. Un appareil absent de la console doit rester dans le dénominateur. Un doublon ou un ancien poste réformé ne doit pas gonfler le numérateur.
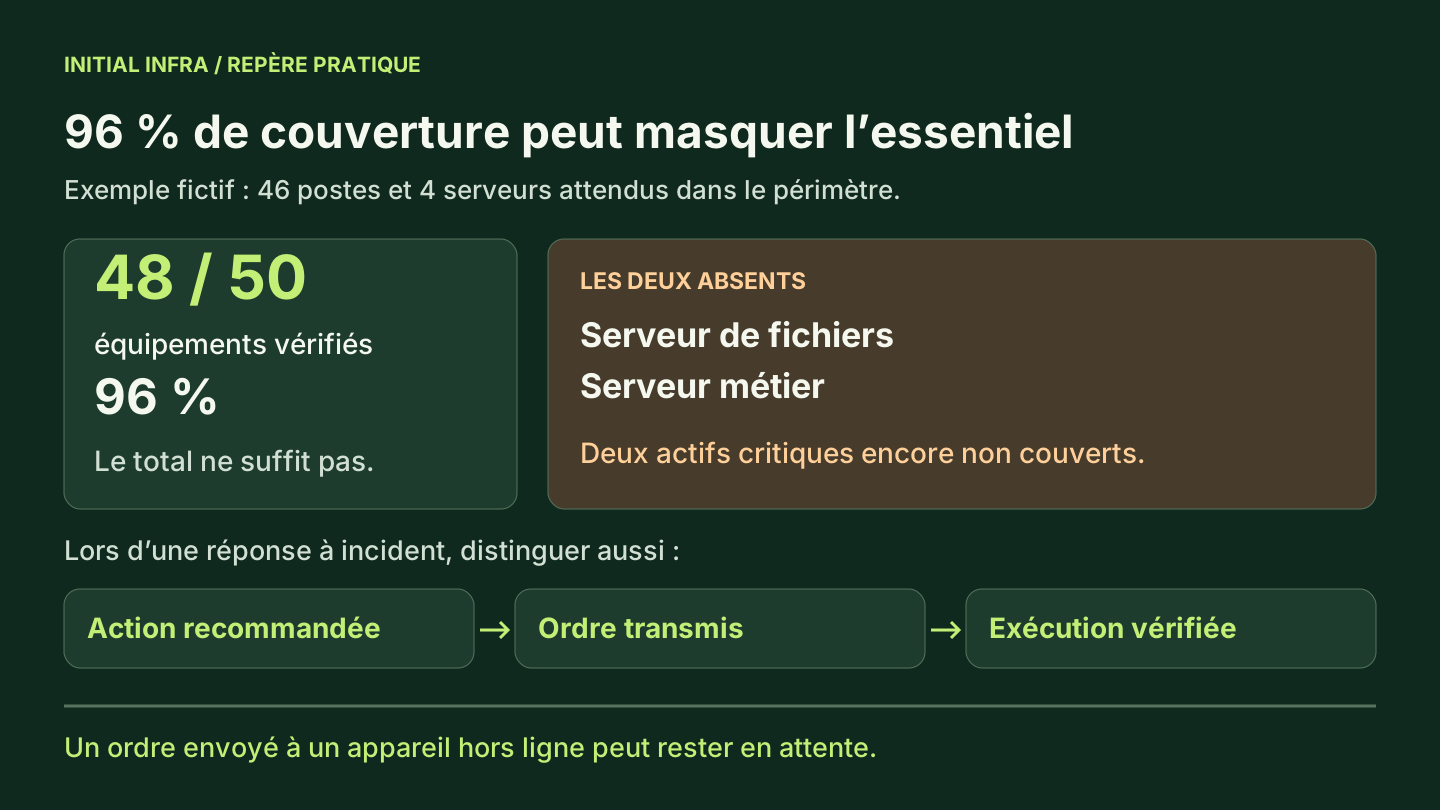
Dans cet exemple fictif, une entreprise possède 50 équipements dans le périmètre étudié :
| Catégorie | Attendus | Protection et remontée vérifiées | Écart |
|---|---|---|---|
| Postes de travail | 46 | 46 | Aucun dans cet exemple |
| Serveurs | 4 | 2 | Serveur de fichiers et serveur métier non couverts |
| Total | 50 | 48 | 96 % de couverture, avec deux actifs critiques absents |
Le calcul 48 ÷ 50 × 100 = 96 % est exact. Il serait pourtant trompeur de conclure que le problème restant est mineur. Publiez aussi la liste des équipements critiques non couverts, leur responsable et la mesure prévue. Un pourcentage seul masque la concentration du risque.
Pour chaque équipement, conservez au minimum le système, la dernière remontée, l’état des protections, les exclusions et le propriétaire. Distinguez un appareil volontairement hors service d’un agent silencieux sur un serveur allumé. Définissez avec l’exploitant quand une absence de remontée doit devenir une anomalie.
La couverture inclut également les droits d’administration et la disponibilité des traces : qui peut créer une exclusion, combien de temps les événements utiles restent-ils consultables, qui peut les exporter lors d’un incident ? Un historique trop court pour votre délai réel de prise en charge limite l’enquête.
Le référentiel MonServiceSécurisé de l’ANSSI traite le suivi des alertes antivirus et EDR. Le contrat doit donc relier le parc suivi à une responsabilité de traitement.
Exemple fictif : une alerte vendredi soir
Dans ce scénario, un portable déclenche une alerte à 21 h 10. Le produit peut produire des éléments d’enquête et proposer l’isolation du poste. Ce que l’entreprise obtient dépend ensuite du service acheté et des décisions autorisées.
Trois organisations peuvent utiliser un produit capable de détecter cet événement, avec des résultats opérationnels très différents.
La console seule. L’alerte est enregistrée, mais personne ne la consulte hors des heures ouvrées. Le produit fonctionne ; le service de qualification à 21 h 10 n’existe pas dans ce contrat. L’entreprise doit savoir qu’elle conserve cette période sans analyste.
L’analyste sans mandat de réponse. Une personne examine l’alerte et recommande d’isoler le portable, mais doit attendre une autorisation. Si le contact prévu ne répond pas, la décision reste en attente. La présence d’une équipe en continu ne résout pas cette dépendance.
L’analyste autorisé à agir dans un cadre défini. Il peut demander l’isolation lorsque les conditions convenues sont réunies. Il doit encore vérifier son exécution. Un ordinateur hors ligne peut laisser l’ordre en attente : le ticket doit distinguer action recommandée, ordre transmis et exécution constatée.
Ces trois situations sont fictives. Elles donnent une question précise à poser avant de signer : « À 21 h 10, qui peut décider, que peut-il faire sans nous joindre et comment saura-t-il que l’action a réussi ? »
Isoler un appareil : vérifier aussi ce que l’on interrompt
Le même bouton peut avoir des conséquences très différentes selon l’équipement. Microsoft précise par exemple que l’isolation d’un hôte Hyper-V bloque le trafic réseau de ses machines virtuelles. La documentation signale aussi qu’un appareil placé derrière un tunnel VPN complet peut perdre son accès au service cloud Defender après isolation. Conditions des actions de réponse.
Ces limites doivent entrer dans la préparation. Identifiez les hôtes qui portent plusieurs services, le chemin conservé vers la console et le moyen de sortir de l’isolation. Testez le cas du portable à distance sur un appareil prévu pour l’exercice, pas seulement celui d’un poste au bureau.
Le mandat de réponse doit préciser les actions possibles sur les équipements critiques, leurs conséquences connues et l’autorité capable d’arbitrer. Une interdiction générale d’agir peut retarder le confinement ; une autorisation indistincte peut interrompre plusieurs activités à la fois. Le choix se prépare avec les responsables concernés, avant l’alerte.
Comment comparer deux devis sans se perdre dans les fonctions
Demandez aux deux prestataires de répondre au même scénario et de montrer le même type de preuve. Une démonstration commerciale peut illustrer une capacité ; votre recette doit vérifier son fonctionnement sur votre périmètre et avec les droits réellement accordés.
| Point de comparaison | Réponse insuffisante | Réponse exploitable |
|---|---|---|
| Parc couvert | « Tous vos appareils » | Liste des systèmes, postes, serveurs et exclusions |
| Plage de service | « Protection 24/7 » | Horaires séparés de collecte, analyse et intervention |
| Réponse | « On bloque les menaces » | Actions possibles, acteurs autorisés et conditions |
| Incident majeur | « Accompagnement inclus » | Investigation, remédiation, restauration et surcoûts distingués |
| Reporting | Nombre d’alertes | Couverture, écarts, incidents et actions restant ouvertes |
| Sortie du contrat | « Réversible » | Accès, historiques exportables, délais et retrait des agents |
Pour les engagements de délai, distinguez le moment où l’événement est détecté, celui où l’alerte est qualifiée et celui où une action est exécutée. Le guide des SLA d’infogérance permet de formaliser les mesures et leurs exceptions.
Les comparaisons de prix doivent inclure les mêmes équipements, les mêmes horaires et les mêmes responsabilités. Un tarif par poste avec traitement en heures ouvrées n’est pas directement comparable à un service avec analystes de nuit et pouvoirs de réponse étendus.
Si vous possédez déjà Microsoft 365 Business Premium
Commencez par vérifier l’existant. Business Premium inclut Defender for Business, qui réunit des fonctions de protection des terminaux, de détection et de réponse. Cela ne prouve pas que vos appareils aient été intégrés ni que les alertes soient exploitées. Présentation Microsoft de Defender for Business.
Demandez une preuve de rattachement et de remontée pour chaque catégorie du parc. Les prérequis Defender for Business distinguent notamment les postes, les mobiles et les serveurs. Les serveurs Windows ou Linux nécessitent une licence adaptée supplémentaire ; une licence utilisateur Premium ne suffit pas à conclure qu’ils sont couverts. Puis comparez les fonctions nécessaires à celles de votre solution actuelle, avant de décider s’il existe un doublon.
Ne déployez pas deux moteurs de protection actifs au hasard. La coexistence, les modes actifs ou passifs et les fonctions disponibles dépendent des produits et des systèmes. La documentation et un pilote doivent déterminer la combinaison supportée.
Les actions de réponse Microsoft dépendent de la plateforme et de la licence. Par exemple, à la date de consultation, l’action « arrêter et mettre un fichier en quarantaine » décrite pour certaines offres n’est pas incluse dans Defender for Business. Exigez une liste des opérations disponibles sur vos systèmes ; une démonstration d’une autre offre ne suffit pas.
Une recette utile peut rester bénigne
Il n’est pas nécessaire de lancer une attaque réelle pour vérifier l’exploitation. Avec le prestataire, choisissez un mécanisme de test documenté par l’éditeur, un appareil pilote et une fenêtre autorisée. Prévenez les personnes qui doivent l’être et définissez la fin du test.
La recette peut vérifier successivement la remontée du poste, la génération d’une alerte de simulation, son arrivée dans la file attendue, sa qualification et la transmission à la bonne personne. Une action d’isolation peut faire l’objet d’un exercice séparé, uniquement sur un appareil prévu pour cela, avec sa procédure de rétablissement.
Conservez les heures de génération, de qualification, de décision et d’exécution, avec les écarts constatés. Un exercice annoncé valide ce parcours dans les conditions du test ; il ne mesure ni la détection de toutes les attaques ni le délai d’un incident surprise. Une action restée en attente doit apparaître comme telle dans le compte rendu.
Les questions à trancher pour votre entreprise
Un EDR remplace-t-il les sauvegardes ?
Non. Une capacité de détection ou d’isolation ne fournit pas, à elle seule, une copie restaurable de vos données. Préparez la restauration de vos sauvegardes avec son propre protocole d’essai.
Une petite équipe a-t-elle besoin d’un MDR ?
Une exploitation interne peut convenir si une équipe dispose des compétences, des droits, du temps et des horaires nécessaires, avec un relais en cas d’absence. Si une seule personne reçoit les alertes entre deux tâches et que personne ne la remplace, le besoin porte déjà sur le service de traitement.
Étudiez un MDR lorsque ce service manque, puis faites préciser le mandat. « Prévenir le dirigeant » et « isoler un poste sans attendre son accord dans les conditions convenues » sont deux prestations différentes. Les horaires étendus n’effacent pas les décisions métier qui restent à votre charge.
Comment juger si l’investissement est utile ?
Commencez par des critères observables : appareils attendus réellement suivis, écarts corrigés, alertes qualifiées et exercices concluants. Ces indicateurs ne calculent pas un pourcentage d’attaques évitées. Ils montrent si le service payé fonctionne sur votre environnement.
Avant de choisir un nouveau produit, demandez le résultat du dernier exercice et la liste des appareils critiques non couverts. Si ces deux éléments manquent, le travail sur vos systèmes doit d’abord les établir. Un diagnostic Initial Infra peut partir de votre inventaire, du contrat actuel et du parcours d’alerte prévu pour identifier ce qui relève de l’outil et ce qui relève du service.
Sources consultées le 9 octobre 2026. Les chiffres de couverture et le scénario du vendredi soir sont fictifs.
Consulter les sources (7)
Accompagnement disponible sur ce sujet
Initial Infra intervient sur l'ensemble de ces problématiques pour les PME et ETI. Un échange court permet d'identifier les priorités et le bon niveau d'intervention.