La réponse en bref. Protégez en priorité les accès qui permettent d'administrer, de lire les messages, de payer ou d'effacer les sauvegardes. Choisissez la méthode selon le service et préparez la récupération avant le déploiement. Une application installée sur le téléphone ne prouve pas que le MFA est imposé aux connexions.
Sommaire
Quels comptes traiter en premier ?
Le MFA, ou authentification multifacteur, ajoute une vérification d'identité au-delà du seul mot de passe. Commencez par inventorier les comptes administrateurs, la messagerie, les accès distants, les paiements et les consoles de sauvegarde. Un compte capable de supprimer les copies de secours mérite la même attention qu'un compte de messagerie sensible.
Pour chaque accès, notez son responsable, le service concerné, la méthode acceptée et le moyen de récupération. Distinguez compte nominatif et identité technique : un logiciel automatisé ne peut pas simplement approuver une notification sur téléphone. Faites examiner son mode d'authentification par l'administrateur.
Cet ordre sert à préparer le déploiement. Il ne signifie pas qu'un outil protège automatiquement uniquement les personnes choisies.
SMS, application ou clé : que choisir ?
| Méthode | Ce qu'il faut comprendre |
|---|---|
| Mot de passe + SMS | Peut satisfaire le MFA selon le service ; ne résiste pas au phishing et dépend du numéro. |
| Mot de passe + code d'application ou notification | Peut satisfaire le MFA ; code et approbation restent piégeables. Le nom de l'application ne prouve pas la résistance au phishing. |
| Clé FIDO2 ou Windows Hello for Business | Méthodes résistantes au phishing lorsqu'elles sont prises en charge et correctement configurées ; à privilégier pour les accès sensibles. |
Microsoft distingue explicitement MFA et MFA résistant au phishing dans ses forces d'authentification. Choisissez une méthode précise, pas seulement « Authenticator ». Si vous recevez une demande que vous n'avez pas initiée, refusez-la et contactez votre support par le canal habituel.
Comment déployer le MFA sur Microsoft 365 ?
Faites d'abord identifier la protection déjà active, les licences et les dépendances : utilisateurs externes, messagerie d'un scanner, ancien logiciel ou accès de secours.
| Option | Conséquence pratique |
|---|---|
| Paramètres de sécurité par défaut | Socle sans licence supplémentaire, non personnalisable par groupe. Tous les utilisateurs doivent enregistrer une méthode ; Microsoft décide des sollicitations selon le contexte. |
| Accès conditionnel | Règles ciblées selon utilisateurs et ressources ; licence Entra ID P1 au minimum, selon les fonctions retenues. Prévoir pilote, exclusions justifiées et contrôle des résultats. |
Les paramètres par défaut ne constituent donc pas un bouton « MFA pour cinq personnes ». Pour changer de dispositif, faites préparer la transition sans période volontairement laissée sans protection. Le mode rapport seul de l'accès conditionnel évalue une règle ; il ne l'impose pas.
Prévoyez aussi le secours administratif. Pour Entra, Microsoft recommande au moins deux comptes d'urgence cloud indépendants, une authentification forte résistante au phishing, des moyens distincts de l'administration habituelle, une surveillance et des tests au moins tous les 90 jours. Les exclusions des règles qui risquent de bloquer le secours doivent être cadrées par l'administrateur. Procédure Microsoft.
Téléphone perdu ou remplacé : que faire ?
Lire le schéma en texte
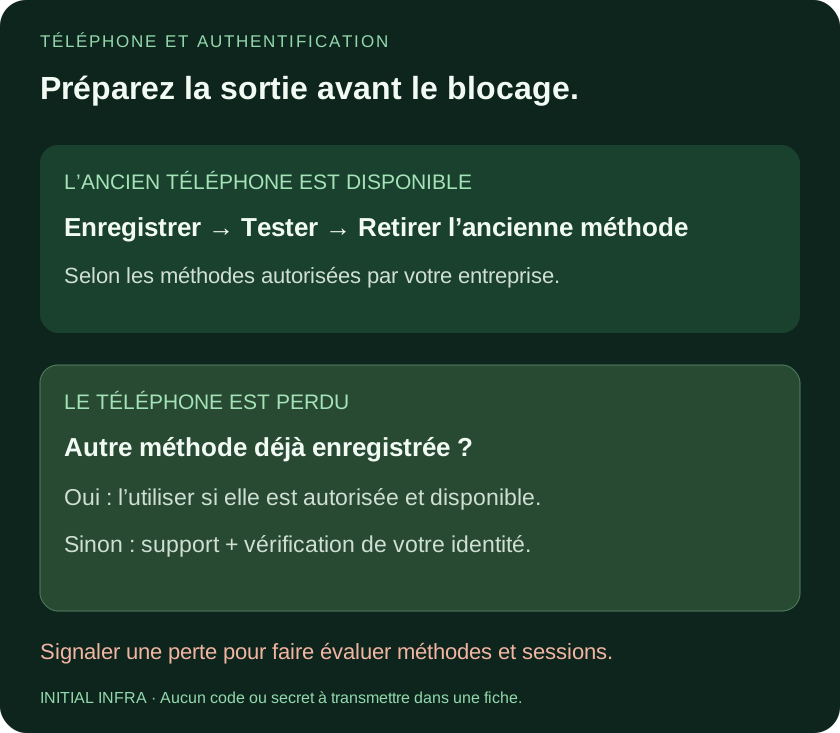
Ancien téléphone disponible : préparer et tester la nouvelle méthode autorisée, puis retirer l’ancienne. Téléphone perdu : autre méthode déjà enregistrée, ou support après vérification d’identité. Signaler la perte pour évaluer méthodes et sessions.
- Vous avez encore l'ancien téléphone : préparez le nouveau avec la méthode autorisée, vérifiez une connexion, puis retirez l'ancienne méthode selon la procédure de l'entreprise.
- Le téléphone est perdu : utilisez une autre méthode déjà enregistrée si elle est disponible. Sinon, contactez le support, qui doit vérifier votre identité avant de rétablir l'accès.
- Le téléphone a pu être utilisé par quelqu'un d'autre : signalez-le immédiatement. Le support évalue aussi les sessions et les méthodes à révoquer ; changer le mot de passe seul ne règle pas toute la situation.
Dans Entra, « exiger le réenregistrement MFA » supprime plusieurs méthodes existantes : cette action doit être préparée, pas déclenchée au hasard. Gestion des méthodes et sessions. Ne transmettez jamais de code ou de secret dans une fiche de suivi.
Comment vérifier que la protection fonctionne ?
Lire le schéma en texte
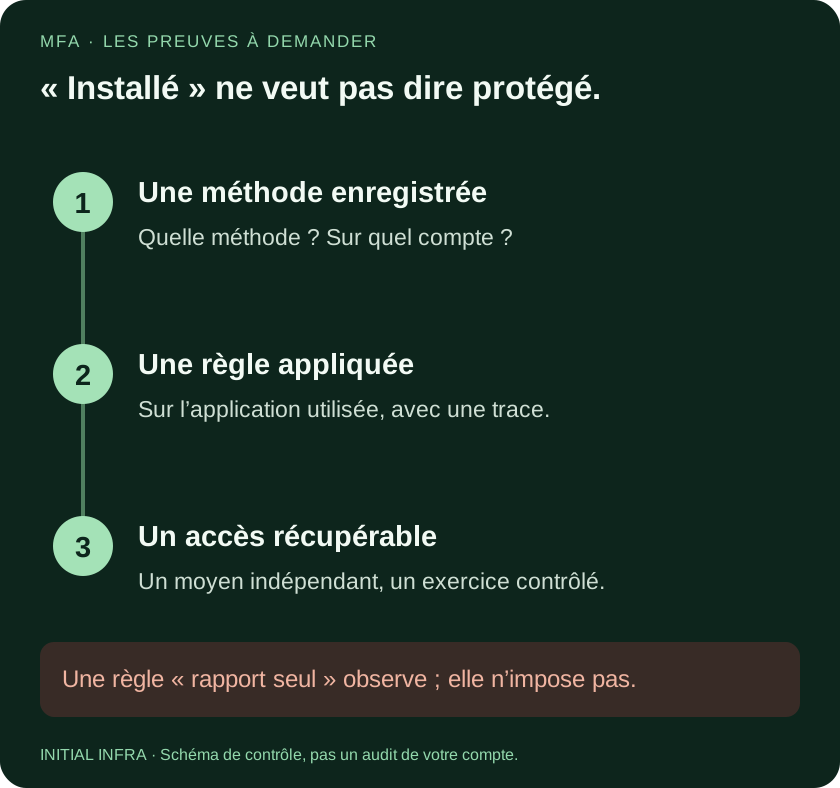
Méthode enregistrée : laquelle, sur quel compte ? Règle appliquée : sur quelle application, avec quelle trace ? Récupération : moyen indépendant et exercice contrôlé. Une règle en rapport seul n’impose pas le contrôle.
Avec l'administrateur, testez un compte autorisé sur l'application réellement utilisée. Relevez la méthode, la règle appliquée et le résultat dans les journaux de connexion. Une session déjà authentifiée peut expliquer l'absence de nouvelle demande ; le vieux statut MFA « désactivé » par utilisateur n'exclut pas une protection par sécurité par défaut ou accès conditionnel. Précisions Microsoft.
Vérifier les applications qui ont leur propre connexion
Un outil SaaS administré séparément n’est pas automatiquement protégé par une règle Microsoft 365. Retrouvez son mode d’authentification et son responsable de récupération. Traitez les scripts et identités de service séparément : leur fonctionnement ne devrait pas dépendre d’une validation sur le téléphone partagé d’un salarié.
À utiliser maintenant
Relevé de couverture MFA et de récupération
À remplir avec l’administrateur. Utilisez des références internes plutôt que des identifiants complets. Aucun mot de passe, QR code, secret, code MFA ou code de récupération. Téléchargez votre relevé avant de fermer la page.
Remplir la fiche
Aucun envoi ni enregistrement automatique. Téléchargez vos réponses avant de quitter la page.
Une méthode enregistrée ne prouve pas son exigence sur chaque accès. Ce relevé n’audite aucun compte et ne certifie pas la sécurité. Ne testez pas le secours en supprimant votre seule méthode disponible.
Réévaluez les accès lors d'un départ de salarié et vérifiez séparément ceux qui contrôlent les sauvegardes.
Vous ne savez pas quels comptes sont réellement couverts ? Faites le point avec Initial Infra, avec la liste des services et les règles existantes, sans communiquer vos secrets.