La réponse en bref. NIS2 vise, dans le cas général, les entreprises de taille moyenne ou supérieure des secteurs couverts. Des exceptions concernent aussi de petites structures. Vérifiez votre activité, les seuils financiers et d’effectifs et vos liens avec un groupe dans le simulateur ANSSI. Le ReCyF guide la préparation de la cybersécurité ; il ne certifie pas votre conformité.
Pour utiliser ce guide. Le périmètre et les seuils servent à préparer votre qualification. Les cas corrigés aident à raisonner. Les tableaux de responsabilités, de preuves et d’incident servent à organiser le travail avec la direction et les prestataires.
Sommaire
Votre PME entre-t-elle dans le périmètre ?
Ne vous arrêtez pas au nombre de salariés. L’analyse porte aussi sur l’activité exacte, les données financières, les entreprises liées et les cas particuliers.
| Votre situation | Première vérification |
|---|---|
| Activité dans un secteur couvert | Examiner les seuils de taille et les entreprises liées |
| Petite structure fournissant des services DNS ou de confiance | Examiner les exceptions qui s’appliquent indépendamment de la taille |
| Questionnaire envoyé par un client | Distinguer ses exigences contractuelles de votre propre assujettissement |
- Décrire l’activité. Identifier les services réellement fournis et le secteur applicable.
- Examiner la taille. Vérifier effectifs, données financières et liens avec d’autres entreprises.
- Confirmer la situation. Utiliser l’orientation ANSSI, puis clarifier les exceptions ou ambiguïtés.
Le simulateur officiel NIS2 donne une première orientation. Préparez votre activité, vos effectifs, votre chiffre d’affaires, votre bilan et la structure du groupe. Conservez la date et les hypothèses utilisées.
L’ANSSI précise les critères d’application et les seuils et exceptions à prendre en compte. Elle cite notamment les fournisseurs de services informatiques gérés dans la catégorie « gestion des services TIC ». Une petite filiale ne s’analyse pas nécessairement sur ses seuls comptes.
En cas de doute, faites qualifier le périmètre. Un résultat de simulateur ne remplace pas une analyse juridique de votre situation et des textes applicables.
Un client vous envoie un questionnaire NIS2
Cela peut traduire ses exigences de sécurité envers ses fournisseurs. Cette demande ne prouve pas, à elle seule, que votre entreprise est directement assujettie.
Vérifiez le contrat, le service concerné, les données traitées et les engagements demandés. Répondez avec des éléments vérifiables. Évitez d’attester une « conformité NIS2 » globale sur la seule base d’un antivirus ou d’un questionnaire rempli.
Comprendre les seuils sans réduire NIS2 à « 50 salariés »
La recommandation européenne définit une petite entreprise selon cette logique : effectif < 50 ET (chiffre d’affaires annuel ≤ 10 M€ OU total de bilan ≤ 10 M€). Le « ou » financier compte : dépasser seulement le chiffre d’affaires ne suffit pas à sortir de cette catégorie. Le calcul tient compte des entreprises partenaires ou liées et des règles de période ; les effectifs s’expriment en unités de travail annuel. Recommandation 2003/361/CE, annexe, articles 2 à 6.
Exercices fictifs, entreprises autonomes et données stables supposées :
| Données | Conclusion limitée à la taille |
|---|---|
| 35 personnes, CA 12 M€, bilan 8 M€ | Petite entreprise possible : le critère de bilan reste sous le plafond |
| 35 personnes, CA 12 M€, bilan 11 M€ | Les deux plafonds financiers sont dépassés : petite entreprise exclue dans ces hypothèses |
| 50 personnes, CA 6 M€, bilan 4 M€ | Le critère « moins de 50 » n’est plus rempli |
Aucune de ces lignes ne conclut à elle seule à l’assujettissement NIS2. Il reste à examiner l’activité, les exceptions, la juridiction et les textes applicables. Faites calculer les données de l’entité avec son interlocuteur financier ; n’additionnez pas mécaniquement tous les salariés d’un groupe sans analyser ses liens.
Décrire un service réel plutôt qu’un code d’activité
Rédigez une phrase vérifiable : « L’entité fournit [service] à [type de clients], depuis [pays], avec [rôle opérationnel]. » Pour un prestataire informatique, distinguez vente de matériel, conseil ponctuel, exploitation continue de systèmes et gestion de sécurité. Deux entreprises présentées commercialement comme « sociétés informatiques » peuvent fournir des services différents.
Joignez contrats types, description de l’offre et responsabilités effectivement assumées. Confrontez ensuite ces pièces aux catégories officielles. Un code d’activité peut orienter la recherche ; la qualification doit porter sur les activités réellement exercées. FAQ de l’ANSSI sur le périmètre.
À quoi sert le ReCyF ?
| Repère | Son rôle |
|---|---|
| NIS2 | Directive européenne : périmètre, responsabilités et gestion des risques |
| Textes nationaux applicables | Obligations et modalités à vérifier pour votre situation |
| ReCyF | Référentiel de préparation des mesures de cybersécurité |
| Contrat client | Engagements convenus avec ce client |
État de la page ANSSI revérifié le 29 septembre 2026 : la page NIS2 de l’ANSSI présente le ReCyF comme un document de travail, par défaut non obligatoire. La version consultée est la version 2.5 du 17 mars 2026.
Utilisez-le pour structurer les travaux. Il ne vaut ni certification ni attestation générale de conformité. Vérifiez les publications officielles lors d’une décision réglementaire. Le cadre européen figure dans la directive 2022/2555.
Choisir le bon référentiel et vérifier son statut
Le ReCyF distingue l’objectif de sécurité à atteindre et les moyens acceptables proposés pour y parvenir. La version de travail 2.5 présente vingt objectifs, avec un traitement spécifique des objectifs 16 à 20 pour les entités essentielles. Cette structure ne signifie pas que toutes les PME doivent cocher indistinctement vingt cases. ReCyF, présentation et table des matières.
L’ENISA propose aussi un guide technique, articulé autour de recommandations, preuves et correspondances. Il accompagne le règlement d’exécution 2024/2690 pour certaines catégories numériques, dont cloud, centres de données et services gérés. Il ne constitue pas automatiquement la grille réglementaire de chaque PME française. Son intérêt pédagogique est de montrer comment documenter l’application d’une exigence.
Pour une décision, notez dans votre dossier : texte, version, catégorie d’entité, dispositions applicables et date de vérification. Au 29 septembre 2026, la page ANSSI consultée présente toujours le ReCyF comme un document de travail. Le dossier du Sénat consulté est daté du 17 mars 2026 : ce décalage impose de vérifier les textes publiés avant d’en déduire un calendrier national actuel. Suivi législatif officiel. Cet article ne fixe pas une date générale d’entrée en vigueur pour toutes les entreprises.
Quoi préparer concrètement ?
Le tableau suivant propose un point de départ opérationnel. Il ne couvre pas toutes les exigences possibles.
| Action | Preuve utile à conserver |
|---|---|
| Nommer les responsables | Qui décide, qui intervient, qui remplace |
| Inventorier les services critiques | Applications, dépendances et responsables |
| Protéger les accès sensibles | MFA activé, droits revus, départs traités |
| Tester les sauvegardes | Compte rendu de restauration et durée mesurée |
| Préparer un incident | Contacts hors du SI, procédure et exercice |
| Encadrer les prestataires | Accès, responsabilités et engagements écrits |
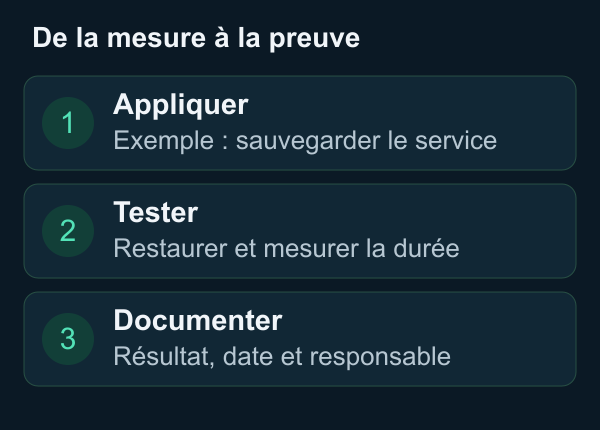
Lire le schéma en texte
De la mesure à la preuve. 1. Appliquer : sauvegarder le service. 2. Tester : restaurer et mesurer la durée. 3. Documenter : conserver le résultat, la date et le responsable.
Commencez par un service dont l’arrêt gênerait l’entreprise. Retrouvez qui y accède, où sont ses données, qui peut les restaurer et combien de temps cette restauration prend réellement.
Activez en priorité l’authentification multifacteur sur les accès sensibles. Notre guide MFA pour les PME aide à choisir où commencer. Pour la reprise, utilisez le guide de sauvegarde fiable.
Pour chaque écart, indiquez une action, un responsable et une date. Faites arbitrer les priorités par la direction. La cybersécurité demande aussi des décisions sur les activités et les moyens disponibles.
Trois cas pour apprendre à raisonner
Ces situations sont fictives. L’exercice consiste à choisir la prochaine vérification, sans produire un verdict juridique à partir de quelques lignes.
| Situation | Raisonnement attendu | Prochaine pièce à obtenir |
|---|---|---|
| Un atelier de 18 salariés reçoit le questionnaire cyber d’un grand client | La demande client ne suffit pas à établir un assujettissement direct. Examiner séparément activité, taille, liens et contrat | Description des services fournis et clause contractuelle concernée |
| Une société de 12 salariés fournit un service DNS à des clients | Un petit effectif ne permet pas d’écarter les exceptions visant certains services | Description précise du service DNS, puis qualification avec les sources officielles |
| Une filiale de 30 salariés appartient à un groupe | Ses seuls effectifs ne suffisent pas pour conclure | Structure capitalistique, comptes et données utiles au calcul des entreprises liées ou partenaires |
À vous de jouer. Un dirigeant répond : « Nous avons moins de 50 salariés et notre prestataire a installé un pare-feu, donc nous sommes hors périmètre. » Quelles erreurs voyez-vous ?
Corrigé. Il manque l’activité, les critères financiers, les liens avec d’autres entreprises et les éventuelles exceptions. Le pare-feu décrit une mesure technique ; il ne détermine pas le périmètre juridique. La bonne conclusion est « situation à qualifier », avec la liste des informations manquantes. Repères ANSSI sur les seuils et exceptions.
Passer d’une affirmation à une preuve utile
« Nous avons des sauvegardes » ne dit ni ce qui est couvert, ni si l’entreprise peut reprendre. Une preuve exploitable précise le périmètre, la date, le test, le résultat et les limites.
Exemple fictif de fiche de contrôle :
| Champ | Exemple rempli |
|---|---|
| Service | Gestion des devis ; application et base de données |
| Objectif interne | Reprendre en moins de 4 heures ; perdre au plus 24 heures de données |
| Test | Le 25 septembre, restaurer la copie du 24 septembre à 22 h dans un environnement isolé |
| Résultat | Restauration technique en 1 h 20 ; ouverture et modification d’un devis de test validées après 20 minutes supplémentaires |
| Limite | Envoi des mails non testé ; panne générale du site non simulée |
| Écart et suite | Tester le relais mail ; exploitant désigné ; échéance au 2 octobre |
| Preuve conservée | Rapport de restauration, référence de sauvegarde et validation du responsable métier |
Le test donne 1 h 40 sur le périmètre testé. Il ne démontre pas encore une reprise complète du service en moins de 4 heures. Pour vérifier les 24 heures de perte maximale, il faut comparer l’heure du point restaurable à celle de l’incident simulé et vérifier la cohérence des données. L’âge du dernier fichier de sauvegarde ne suffit pas à lui seul.
Exercice. Un tableau indique « MFA activé : oui ». Il couvre neuf comptes administrateurs sur dix ; le dixième utilise une application ancienne. Peut-on cocher « terminé » ?
Corrigé. Non pour un objectif portant sur les dix comptes. Écrire « 9/10 couverts ; un compte en exception », préciser le risque, les restrictions compensatoires, le responsable et une date de réexamen. Une mesure compensatoire doit être évaluée ; elle ne rend pas automatiquement l’exception équivalente au MFA. Garder les exports détaillés dans un espace réservé aux personnes habilitées.
Qui doit décider, réaliser et vérifier ?
L’article 20 de NIS2 prévoit l’approbation et la supervision des mesures par les organes de direction, ainsi que leur formation. Externaliser l’exploitation ne remplace pas ce rôle. Directive 2022/2555.
Exemple de répartition à adapter :
| Décision ou travail | Responsable proposé | Trace attendue |
|---|---|---|
| Définir les services indispensables | Direction avec les métiers | Liste validée et conséquences d’un arrêt |
| Arbitrer risque, budget et échéance | Direction | Décision écrite, y compris les risques acceptés temporairement |
| Configurer et maintenir les mesures | Équipe informatique ou prestataire désigné | Intervention, configuration et procédure à jour |
| Valider un service restauré | Responsable métier | Parcours essayé et résultat accepté |
| Revoir les exceptions | Référent sécurité avec le décideur | Exception, responsable, échéance et nouvel examen |
Une petite équipe peut cumuler des rôles. Elle doit toutefois savoir qui arbitre un écart et qui vérifie le résultat. « Le prestataire s’en occupe » ne précise ni le périmètre ni le décideur.
Transformer les priorités en dossier de travail
Le tableau suivant est une proposition Initial Infra pour préparer la discussion. Il complète les six premières actions de l’article et ne prétend pas couvrir tout le ReCyF.
| Question concrète | Pièce utile à produire | Faiblesse à repérer |
|---|---|---|
| Quels systèmes rendent le service ? | Carte simple : application, données, identité, réseau, hébergeur | Dépendance connue d’une seule personne |
| Qui peut administrer ? | Inventaire daté des comptes privilégiés et des exceptions | Compte partagé sans responsable identifié |
| Comment traiter les failles ? | Registre des mises à jour, délais internes et exceptions | Correctif déclaré posé sans contrôle de version |
| Quelles données protéger ? | Catégories de données, accès autorisés et protection prévue | Chiffrement annoncé sans gestion des clés |
| Que sait-on détecter ? | Liste des alertes, destinataires et dernier essai | Journaux collectés mais personne ne les examine |
| Que faire sans l’outil habituel ? | Contacts et consignes accessibles hors du système affecté | Plan stocké uniquement sur le serveur indisponible |
| Comment suivre les prestataires ? | Fiche de service, interlocuteurs et engagements vérifiables | Sous-traitant ou accès distant non inventorié |
| Comment apprendre d’un exercice ? | Compte rendu, erreurs observées, corrections attribuées | Exercice réalisé puis aucune action suivie |
Pour chaque ligne, distinguez prévu, mis en place, testé et écart ouvert. Une politique signée peut prouver une décision ; elle ne prouve pas que le contrôle fonctionne. Inversement, une capture technique sans périmètre ni date devient difficile à exploiter.
Cinq questions utiles pour un prestataire critique
Identifiez le service fourni et les accès autorisés ; précisez comment joindre le prestataire pendant un incident, ce qu’il vous signale, les preuves qu’il peut fournir et la façon de récupérer données et accès à la fin du contrat. L’ENISA développe la sélection, la contractualisation et le suivi des fournisseurs dans son chapitre 5 sur la chaîne d’approvisionnement. Adaptez les engagements à votre service et à votre régime applicable.
Préparer la notification d’un incident important
L’article 23 de la directive prévoit, sans retard injustifié, une alerte précoce au plus tard à 24 h, puis une notification à 72 h après la prise de connaissance d’un incident important. Le rapport final intervient normalement dans le mois suivant la notification. Des règles particulières existent pour les services de confiance et les incidents encore en cours. Article 23.
Ces plafonds ne sont pas des délais à attendre. Avant un incident, faites confirmer critères, destinataire, canal et règles applicables à votre entité. Ne confondez pas ce dispositif avec d’éventuelles notifications au titre du RGPD ou des contrats.
Pour vous exercer sans envoyer de notification, simulez une panne accompagnée d’un accès administrateur suspect. Remplissez : heure de découverte, faits établis, incertitudes, services touchés, décision de qualification, responsable et prochaine actualisation. Faites vérifier que le décideur et les coordonnées restent accessibles si la messagerie principale est indisponible.
Organiser un premier mois de travail
Ce calendrier est une proposition d’organisation interne, pas un délai légal ni une promesse de conformité. Il aide à obtenir des décisions et quelques preuves vérifiables.
| Période | Travail | Livrable pour décider |
|---|---|---|
| Semaine 1 | Décrire l’entité, ses activités et ses liens ; qualifier les points incertains | Fiche de périmètre datée, sources et questions ouvertes |
| Semaine 2 | Choisir un service critique ; identifier responsables, accès et prestataires | Carte du service et liste des écarts prioritaires |
| Semaine 3 | Tester une restauration et vérifier les accès sensibles | Rapports de tests avec périmètre, exceptions et suites |
| Semaine 4 | Faire un exercice d’incident et arbitrer les corrections | Décisions, responsables, échéances et prochaine revue |
Adaptez cet ordre aux risques déjà connus. Une exposition urgente n’attend pas la semaine prévue dans un tableau. Pour un incident réel, vérifiez les obligations de notification applicables ; ce calendrier n’en tient pas lieu.
Répondre précisément à un questionnaire client
Modèle à adapter uniquement avec des faits vérifiés :
Pour le service [nom], nous avons vérifié [mesure] le [date]. Le contrôle couvre [périmètre] et montre [résultat]. La limite suivante reste ouverte : [écart]. [Responsable] suit l’action [correction] pour le [date]. Les justificatifs peuvent être partagés par un canal convenu, après vérification de leur confidentialité. Cette réponse porte sur les contrôles décrits ; elle ne constitue pas une attestation globale de conformité NIS2.
Demandez au client quel service, quelle clause et quelle preuve il souhaite évaluer. Évitez de transmettre des mots de passe, une cartographie détaillée ou des journaux contenant des données personnelles pour répondre à une simple question commerciale.
Votre fiche de départ
Entité / activité exacte / pays / date de l’analyse :
Effectifs / CA HT / bilan / exercice de référence :
Entreprises liées ou partenaires / justificatifs :
Secteur examiné / exception examinée / source officielle :
Résultat d’orientation / hypothèses / points à qualifier :
Personne chargée de confirmer l’analyse / échéance :
Service critique / responsable / dépendances :
Mesure / objectif / périmètre / date du test :
Résultat observé / justificatif / limite ou exception :
Action suivante / responsable / échéance / validation :
Le cahier pratique : cas corrigés et fiches à remplir permet de refaire les exercices en équipe et de consigner un premier contrôle. Les fiches organisent la préparation ; elles ne couvrent pas l’intégralité des exigences applicables.
Télécharger la fiche modifiable au format texte.
Questions fréquentes
Moins de 50 salariés signifie-t-il hors périmètre ?
Pas systématiquement. Les règles de taille, les entreprises liées et les exceptions doivent être examinées ensemble.
Un prestataire peut-il tout prendre en charge ?
Il peut accompagner les travaux. Clarifiez par écrit qui décide, qui exploite, qui garde les preuves et qui intervient en cas d’incident. Les responsabilités de la direction restent à examiner dans le cadre applicable.
Quel premier livrable demander ?
Un état des lieux daté : situation à clarifier, services critiques, mesures existantes et actions prioritaires. Le diagnostic infrastructure Initial Infra peut aider à documenter la partie technique.
Révision pédagogique du 27 septembre 2026 ; sources ANSSI, ReCyF et ENISA revérifiées le 29 septembre 2026 ; les cas et résultats de tests sont fictifs. Les exemples de contrôle sont une méthode de travail proposée, pas une grille exhaustive de conformité.
Guide approfondi le 27 septembre 2026. Vérifiez les textes applicables à la date de votre décision ; le cahier pratique accompagne un premier travail de qualification et de collecte des preuves.
Consulter les sources (11)
- simulateur officiel NIS2
- FAQ de l’ANSSI sur le périmètre
- Repères ANSSI sur les seuils et exceptions
- Recommandation 2003/361/CE, annexe, articles 2 à 6
- page NIS2 de l’ANSSI
- ReCyF, présentation et table des matières
- directive 2022/2555
- ENISA propose aussi un guide technique
- Suivi législatif officiel
- Article 23
- chapitre 5 sur la chaîne d’approvisionnement
Accompagnement disponible sur ce sujet
Initial Infra intervient sur l'ensemble de ces problématiques pour les PME et ETI. Un échange court permet d'identifier les priorités et le bon niveau d'intervention.