Un VPN d’entreprise est utile lorsqu’un salarié doit accéder à des ressources privées qui ne sont pas directement disponibles depuis Internet. Il doit donner accès aux services nécessaires, avec une identité vérifiée et des droits limités. Une entreprise qui travaille uniquement dans des applications SaaS peut avoir besoin d’une autre organisation des accès, sans faire passer systématiquement toutes ses connexions par ses bureaux.
Le point de départ est la liste des applications à utiliser à distance. Lire Outlook, ouvrir un fichier sur un serveur et piloter un logiciel installé sur un poste ne demandent pas forcément la même solution. Un abonnement VPN destiné à changer l’adresse de sortie sur Internet ne crée pas, à lui seul, une connexion à votre serveur interne.
L’ANSSI aborde le nomadisme à travers les accès, les flux et la maîtrise des équipements. Le choix du tunnel est une partie de cette architecture. Recommandations sur le nomadisme numérique.
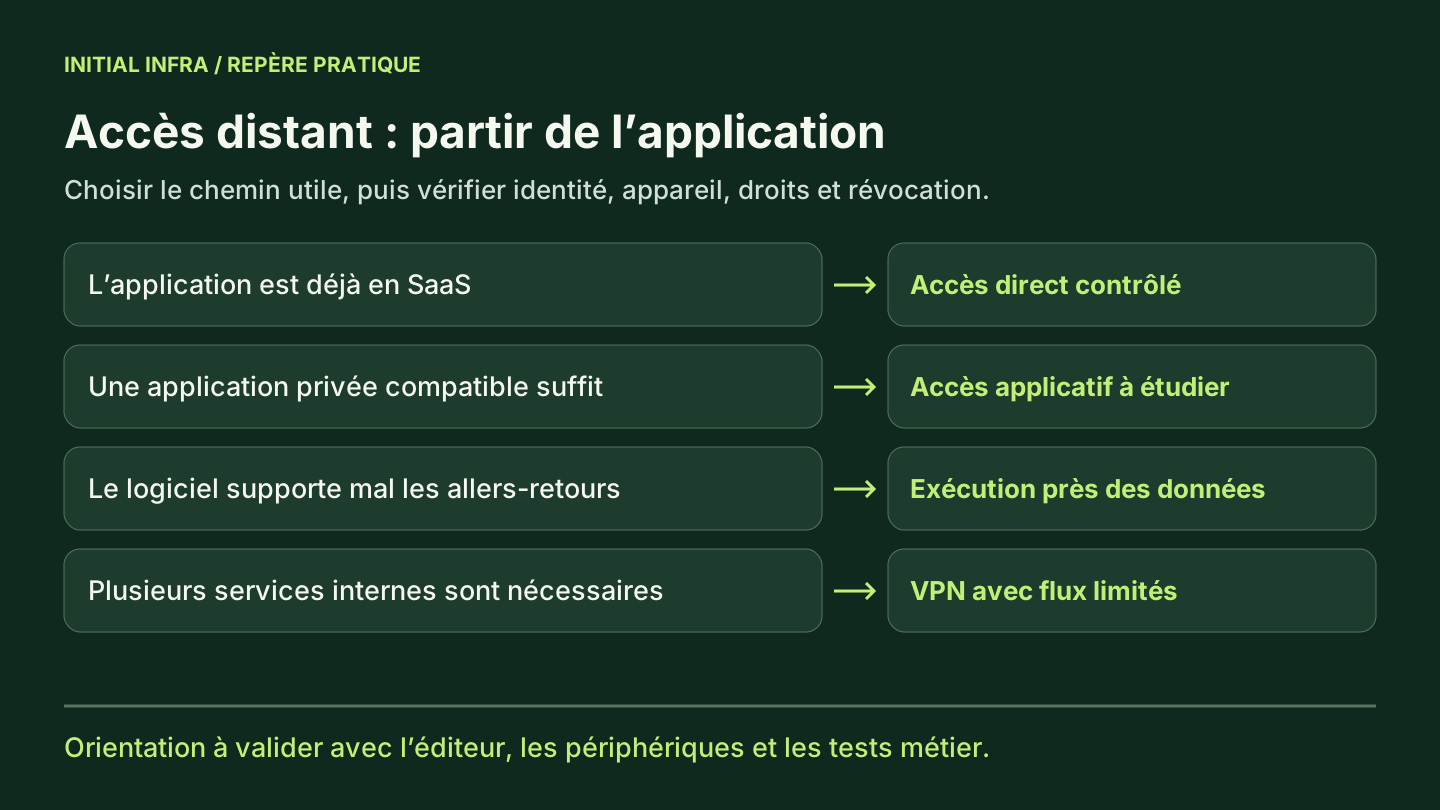
Décrire le travail à distance avant de choisir un produit
Pour chaque métier, écrivez l’action attendue : consulter les commandes, modifier un dossier, émettre une facture ou administrer un serveur. Précisez les personnes, les appareils, les horaires et les ressources concernées. Cette liste permet de distinguer un besoin d’accès réseau d’un besoin d’accès à une seule application.
| Travail attendu | Architecture à examiner | Point de contrôle |
|---|---|---|
| Utiliser une application SaaS | Accès direct à l’application avec contrôles d’identité et d’appareil | Le compte et les données sont accessibles selon les bonnes règles |
| Accéder à plusieurs ressources internes | VPN avec filtrage adapté | Seules les destinations nécessaires sont joignables |
| Ouvrir une application privée précise | Accès applicatif ou publication sécurisée compatible | Le connecteur, l’authentification et l’application sont pris en charge |
| Utiliser un logiciel qui supporte mal la distance | Bureau distant ou application distante via une passerelle sécurisée | Le poste, les licences, la capacité et les périphériques sont adaptés |
Faites confirmer par l’éditeur les modes d’accès supportés, surtout pour un logiciel qui manipule une base de données ou des fichiers partagés. Un accès applicatif de type ZTNA (Zero Trust Network Access) peut limiter l’accès à une application précise, sous conditions d’identité et d’appareil ; sa compatibilité dépend des protocoles et des connecteurs disponibles.
Si une application est déjà disponible sur Internet, sécurisez d’abord son propre accès. Ajouter un passage par le bureau sans objectif précis peut compliquer la disponibilité et le diagnostic.
Le tunnel ne doit pas ouvrir tout le réseau
Une connexion chiffrée protège les échanges dans son périmètre. Elle ne justifie pas que chaque utilisateur distant atteigne les sauvegardes, l’administration des équipements ou les dossiers d’un autre service. Le filtrage doit relier des personnes à des ressources, avec les protocoles réellement nécessaires.
Le NIST rappelle qu’une architecture Zero Trust n’accorde pas une confiance implicite sur le seul critère de l’emplacement réseau. Cela aide à poser une règle simple : être connecté au VPN ne doit pas devenir une autorisation générale. NIST SP 800-207.
Voici une matrice fictive pour préparer les règles. Les flux techniques exacts, dont DNS et authentification, restent à compléter lors de la conception.
| Profil | Ressource autorisée | Restriction métier | Contrôle négatif |
|---|---|---|---|
| Comptabilité | Application de facturation | Utilisateurs nommés et appareil géré | Le partage technique reste inaccessible |
| Commercial | Dossier de son équipe | Droits du groupe commercial | Le dossier comptable refuse l’accès |
| Prestataire métier | Application concernée | Accès limité à la période d’intervention | Les autres applications restent inaccessibles |
| Administrateur | Chemin d’administration dédié | Compte distinct et procédure prévue | Le compte quotidien n’obtient pas ces droits |
Une règle « réseau interne complet » peut être facile à mettre en place. Elle devient coûteuse à comprendre lorsque chaque nouvel accès hérite de cette ouverture. Le guide firewall PME détaille la lecture des règles et des flux.
Identifier la personne et connaître l’appareil
Utilisez des comptes individuels et une authentification renforcée adaptée au service. Un compte VPN partagé empêche d’attribuer proprement les connexions et complique le retrait d’un accès. La gestion des appareils doit également être explicite : équipement fourni, poste personnel autorisé sous conditions, ou accès limité via une autre architecture.
Le référentiel ANSSI prévoit notamment le chiffrement des accès distants et la journalisation. Pour mettre ces principes en pratique, votre dossier doit indiquer qui tient les équipements à jour, qui suit les journaux et comment un appareil perdu est retiré du périmètre.
Le MFA doit rester utilisable quand un téléphone change ou qu’un facteur est perdu. Préparez une procédure de récupération qui vérifie l’identité et laisse une trace. Une exception permanente créée dans l’urgence peut devenir la voie la moins protégée de tout le dispositif. Le guide MFA aide à organiser ce point.
Séparez aussi l’administration de l’usage quotidien. Un technicien qui répond à ses mails depuis son portable n’a pas nécessairement besoin d’un accès administratif ouvert pendant toute sa journée.
Pourquoi les fichiers peuvent rester lents avec une bonne connexion
Le débit indique une quantité de données transférable par seconde. La latence représente le temps nécessaire à un échange. Une application qui multiplie les allers-retours peut rester lente même lorsque le téléchargement d’un gros fichier paraît rapide. Le chemin réseau, les pertes, le serveur et le logiciel doivent être examinés ensemble.
Dans un exemple de calcul fictif, une opération qui impose 100 échanges strictement séquentiels avec un aller-retour de 40 millisecondes comporte déjà 4 secondes d’attente réseau : 100 × 40 ms. Ce calcul exclut le transfert des données et le travail des machines. Il illustre un mécanisme ; ce n’est pas la mesure d’un logiciel donné.
Diagnostiquer un VPN lent ou une application inaccessible
Choisissez une action reproductible : ouvrir le même dossier, charger le même document de test, lancer la même recherche. Relevez sa durée au bureau et à distance avec un appareil comparable. Gardez une trace du réseau utilisé et ne changez qu’un paramètre à la fois.
| Symptôme | Vérification à demander au support | Ce que le résultat permet de distinguer |
|---|---|---|
| Le tunnel refuse de s’ouvrir | Authentification, MFA, certificat et journaux de la passerelle | Un refus d’identité, un appareil non admis ou une passerelle indisponible |
| Le tunnel est connecté, mais le nom du serveur ne répond pas correctement | Résolution DNS et serveur DNS réellement utilisé | Un problème de nommage avant de modifier les droits métier |
| Le nom est résolu, mais le service reste injoignable | Route suivie, sous-réseaux qui se chevauchent, filtrage et port attendu | Un problème de chemin ou de transport |
| Le service répond, mais refuse le dossier ou l’application | Identité présentée, groupes et autorisations applicatives | Un refus d’accès que l’ouverture du pare-feu ne corrigera pas |
| Le fichier se transfère vite, mais le logiciel reste lent | Temps aller-retour, pertes, échanges du logiciel et charge du serveur | Une limite qui n’est pas nécessairement le débit disponible |
Une réponse au ping ne prouve pas qu’une application fonctionne. Son absence ne prouve pas non plus que tous les services sont inaccessibles : le protocole peut être filtré. Le contrôle doit viser le service réellement nécessaire, depuis un appareil autorisé.
Si le logiciel multiplie les échanges avec le serveur, rapprocher son exécution des données via un bureau ou une application distante peut être plus adapté. Faites confirmer ce mode par l’éditeur et testez impression, périphériques, affichage, capacité et licences. Une augmentation de débit doit répondre à une saturation mesurée, pas remplacer ce diagnostic.
Tunnel complet ou partagé : rendre le choix explicite
Avec un tunnel complet, les flux Internet et internes concernés sont acheminés par le tunnel. Avec un tunnel partagé, certaines destinations, par exemple un service SaaS, empruntent une sortie directe. Faites préciser les routes, les exceptions, le DNS et les familles d’adresses prises en charge : le nom du mode ne suffit pas à décrire le chemin de chaque flux.
Le guide ANSSI sur le nomadisme, version 2 encadre strictement le tunnel partagé : analyse de risque, conditions techniques et exclusion des systèmes d’administration. Il le proscrit également dans certains contextes à forts besoins de confidentialité ou d’intégrité. Cette option ne doit donc pas être choisie uniquement pour accélérer la visioconférence ; votre étude doit préciser les contrôles compensatoires et les recommandations applicables.
Demandez un schéma qui montre où passent la messagerie, la visioconférence, les fichiers internes et le DNS. Faites préciser le comportement lorsque le tunnel tombe : quel accès s’interrompt, lequel reste possible, et quels contrôles continuent de s’appliquer ?
Vérifiez aussi le chemin des outils de sécurité. Microsoft documente un cas où l’isolation d’un terminal derrière un tunnel complet lui fait perdre son accès au service Defender. Une exception technique éventuelle doit être évaluée dans l’architecture retenue ; elle n’annule pas les restrictions ANSSI sur le tunnel partagé. Limites documentées de l’isolation.
Exemple fictif : trois usages, trois chemins d’accès
Imaginons une PME qui utilise Microsoft 365, un logiciel de gestion installé au bureau et un prestataire chargé de maintenir ce logiciel. Demander « un VPN pour tous » fusionne trois besoins qui peuvent être traités séparément.
Le commercial travaille dans Microsoft 365. Dans l’architecture envisagée, il accède directement au service avec son compte et les contrôles d’appareil prévus. Il n’a pas besoin d’un accès au réseau du bureau pour lire sa messagerie et travailler sur les documents déjà hébergés dans ce service. Une panne de la passerelle VPN ne devrait pas bloquer ces usages ; la recette doit le vérifier.
La comptabilité utilise le logiciel de gestion. Supposons que le diagnostic révèle de nombreux échanges avec les données locales et que l’éditeur confirme un mode de bureau distant supporté. L’exécution du logiciel peut alors rester près des données, derrière un accès sécurisé. Il reste à tester l’impression des factures, le scanner, les exports et les droits. Le scénario n’est accepté que si le travail complet fonctionne.
Le prestataire intervient sur cette application. Son compte nominatif reçoit un accès limité aux ressources nécessaires et à la période d’intervention. Le contrôle de fin porte sur la fermeture de l’accès et sur la session déjà ouverte. Donner le même profil permanent qu’à un administrateur interne élargirait le périmètre sans répondre à un besoin démontré.
Cette architecture est une hypothèse de travail, pas une configuration universelle. Elle montre ce que le devis doit expliquer : quel utilisateur prend quel chemin, vers quelle ressource et avec quelle dépendance en cas de panne. Le support doit pouvoir retrouver ce chemin sans le reconstituer pendant l’incident.
La recette doit vérifier ce qui est refusé
Préparez une série courte d’essais avec des comptes et appareils autorisés. Notez pour chaque résultat l’utilisateur, l’équipement, l’heure, le réseau de départ et la ressource visée.
| Parcours de recette | Preuve à conserver | Motif de refus de réception |
|---|---|---|
| Connexion normale depuis l’extérieur | Compte individuel, appareil attendu, MFA et accès métier réussis | Le travail nécessite un compte partagé ou une exception inexpliquée |
| Accès à une ressource hors périmètre | Refus observé avec un compte ordinaire | Le tunnel donne accès à l’administration ou à d’autres services sans justification |
| Retrait d’un accès | Nouvelle connexion refusée et sort de la session active constaté | Le dossier suppose que désactiver le compte coupe forcément toute session |
| Perte du facteur MFA | Récupération réalisée selon la procédure, avec trace | Une exception permanente devient le seul moyen de reprendre le travail |
| Coupure du tunnel ou de la passerelle | Chemins restant accessibles identifiés, reprise vérifiée | Une ressource censée être protégée devient accessible par un autre chemin |
Pour la révocation, ouvrez d’abord une session de test, retirez l’accès selon la procédure, puis vérifiez séparément la reconnexion et l’accès déjà établi. Notez les heures. Le délai acceptable dépend du besoin de l’entreprise ; ce test permet de discuter d’un comportement observé plutôt que de promettre une coupure immédiate.
La disponibilité du site et de la connexion reste un sujet distinct. Si le télétravail dépend entièrement du bureau, étudiez également la connexion Internet de secours et les dépendances électriques ou matérielles de la passerelle.
Les réponses courtes avant votre choix
Un VPN protège-t-il un ordinateur compromis ?
Le chiffrement du chemin ne répare pas l’appareil. Les mises à jour, la protection du poste, les droits et le traitement des alertes restent nécessaires. Un tunnel peut transporter une connexion autorisée depuis une machine dont l’état pose problème : c’est précisément ce que l’architecture doit prendre en compte.
Peut-on ouvrir directement le bureau à distance sur Internet ?
N’exposez pas directement le service RDP d’un poste sur Internet par une simple redirection de port. Faites concevoir un accès via une passerelle sécurisée ou un chemin privé adapté, avec authentification renforcée, droits limités, maintenance et journaux. La fonction « bureau à distance » ne fournit pas à elle seule l’ensemble de ces contrôles.
Que demander dans un devis ?
Les applications et profils couverts, la gestion des appareils, les licences, les horaires de support, les journaux, la révocation et les essais d’acceptation. Ajoutez les conditions de sortie et la personne responsable des mises à jour de la passerelle.
Pour préparer le travail, choisissez une action qui échoue ou reste lente, puis relevez l’utilisateur, l’application, le lieu, l’heure et le message d’erreur. Ce cas reproductible donne un point de départ au diagnostic Initial Infra. L’étude du réseau pourra alors décider s’il faut corriger un droit, un chemin, une capacité ou le mode d’exécution du logiciel.
Sources consultées le 9 octobre 2026. La matrice et le calcul sont illustratifs ; aucune performance de VPN ni compatibilité de votre application n’est présumée.
Consulter les sources (5)
Accompagnement disponible sur ce sujet
Initial Infra intervient sur l'ensemble de ces problématiques pour les PME et ETI. Un échange court permet d'identifier les priorités et le bon niveau d'intervention.